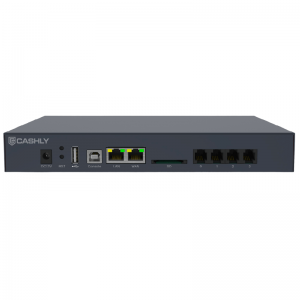
Session Border Controller JSL3000 — Sécher, skalierbar a Cloud-bereet SBC-Léisung fir modern VoIP-Netzwierker
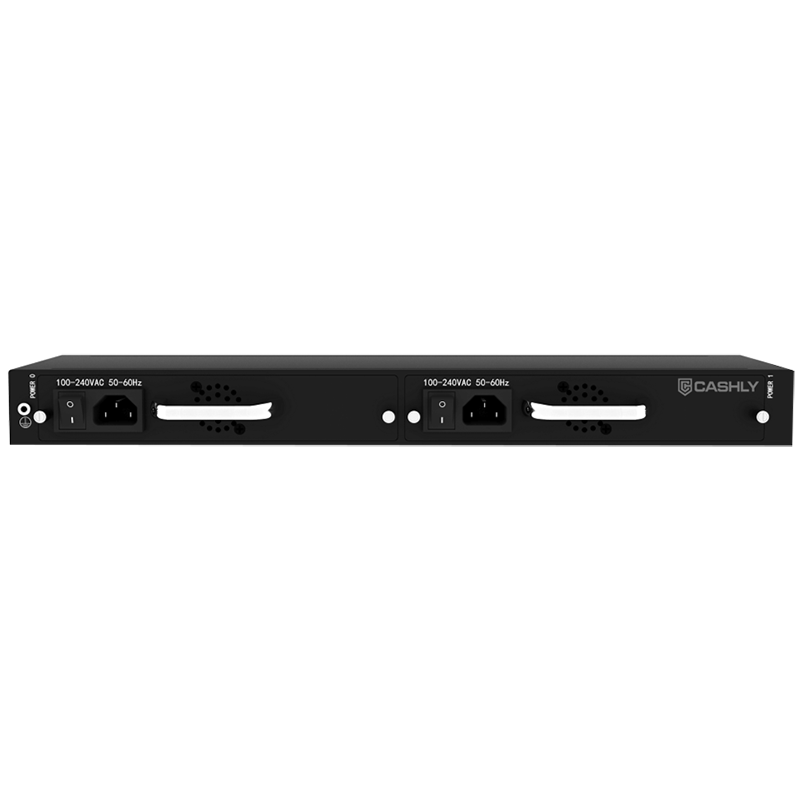

Session Border Controller JSL3000 — Sécher, skalierbar a Cloud-bereet SBC-Léisung fir modern VoIP-Netzwierker
CASHLY JSL8000 ass eng softwarebaséiert SBC, déi entwéckelt gouf fir robust Sécherheet, nahtlos Konnektivitéit, fortgeschratt Transcodéierung a Medienkontrollen fir VoIP-Netzwierker vun Entreprisen, Déngschtleeschter an Telekommunikatiounsbetreiber ze liwweren. JSL8000 bitt de Benotzer d'Flexibilitéit, d'SBCs op hiren dedizéierten Serveren, virtuelle Maschinnen a privater oder ëffentlecher Cloud ze installéieren, a se einfach op Ufro ze skaléieren.
•500 bis 2000 gläichzäiteg Uriff
•SIP Anti-Attack
•300 bis 1200 Transcodéierung
•Manipulatioun vum SIP-Header
•CPS: 200 Uriff pro Sekonn
•Schutz géint falsch geformte SIP-Paketen
•Max. 5000 SIP-Aschreiwungen
•QoS (ToS, DSCP)
•Max. 25 Aschreiwungen pro Sekonn
•NAT-Traversal
•Onlimitéiert SIP Trunks
•Dynamescht Lastausgleich
•Préventioun vun DoS- an DDoS-Attacken
•Flexibel Routing-Engine
•Kontroll vun den Zougangsrichtlinnen
•Manipulatioun vum Uruffenden/Ugeruffene Nummer
•Politikbaséiert Antiattacken
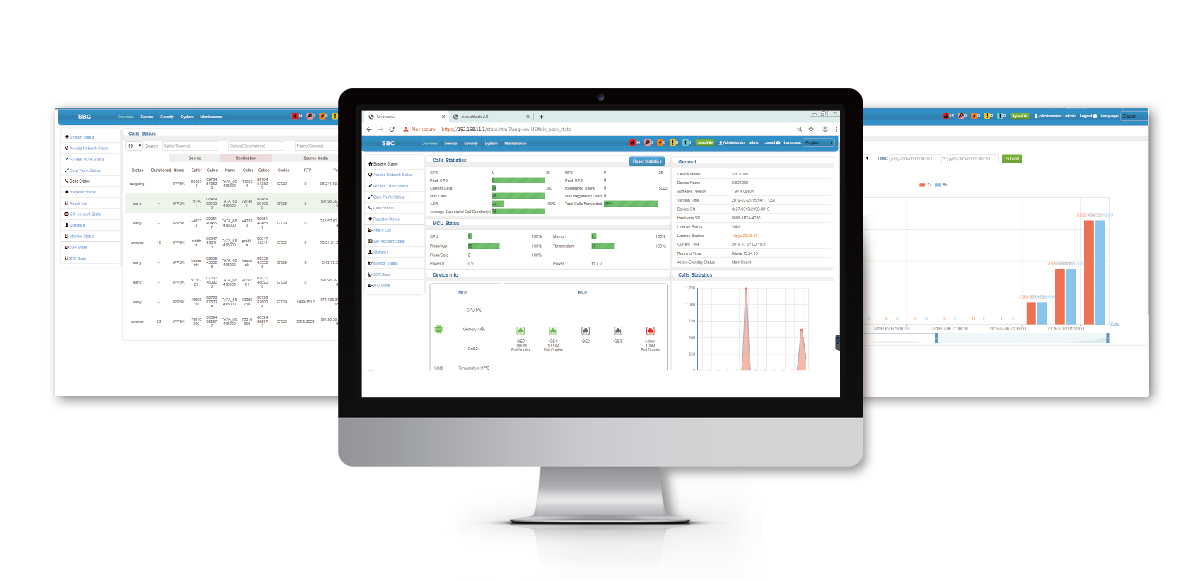
•Webbaséiert GUI fir Konfiguratiounen
•Uruffsécherheet mat TLS/SRTP
•Konfiguratiounsrestauratioun/Sicherung
•Wäiss Lëscht & Schwaarz Lëscht
•HTTP Firmware-Upgrade
•Lëscht vun den Zougangsregelen
•CDR-Rapport an Export
•Integréiert VoIP Firewall
•Ping an Tracert
•Stëmmcodecs: G.711A/U, G.723.1, G.729A/B, iLBC, AMR, OPUS
•Netzwierkerfassung
•SIP 2.0-kompatibel, UDP/TCP/TLS
•Systemprotokoll
•SIP Trunk (Peer-to-Peer)
•Statistiken a Rapporten
•SIP-Trunk (Zougang)
•Zentraliséiert Gestiounssystem
•B2BUA (Back-to-Back Benotzeragent)
•Fernweb an Telnet
•Limitatioun vun der SIP-Ufrofrequenz
•1+1 Aktiv-Standby-Redundanz Héich Disponibilitéit
•Limitatioun vun der SIP-Aschreiwungsquote
•Duebel redundant 100-240V AC Stroumversuergung
•Detektioun vun SIP-Registrierungsscan-Attacken
•19 Zoll 1U Gréisst
•Detektioun vun Attacken duerch SIP-Uruffscan
SBC fir grouss Betriber & Déngschtleeschter
•500-2000 SIP-Sessiounen, 300-1200 Transcodéierungen
•1+1 Aktiv-Standby-Redundanz-HA fir Servicekontinuitéit
•Duebel Stroumversuergung Hot Backup
•Ëmfangräich SIP-Interoperabilitéit mat verschiddene SIP-Plattformen
•SIP-Mediatioun, Manipulatioun vun SIP-Messagen
•Onlimitéiert SIP Trunks
•Mächtege Routingmechanismus
•QoS, statesch Route, NAT-Traversal
Verbessert Sécherheet
•Schutz géint béiswëlleg Attacken: DoS/DDoS, falsch geformte Paketen, SIP/RTP-Iwwerschwemmung
•Perimeterschutz géint Lauschteren, Bedruch a Serviceklau
•TLS/SRTP fir Uruffsécherheet
•Topologie verstoppt sech géint Netzwierkexpositioun
•ACL, dynamesch wäiss a schwaarz Lëscht
•Bandbreetbeschränkung & Verkéierskontroll
Verbessert Sécherheet
Topologie verstoppen
VolP Firewall
Ëmfangräich SIP-Interoperabilitéit
Lizenz Skalierbarkeet
Transcodéierung
•Intuitiv Webinterface
•Ënnerstëtzung vun SNMP
•Automatiséiert Bereitstellung
•Cashly Cloud Management System
•Konfiguratiounsbackup & -restauréieren
•Debug-Tools